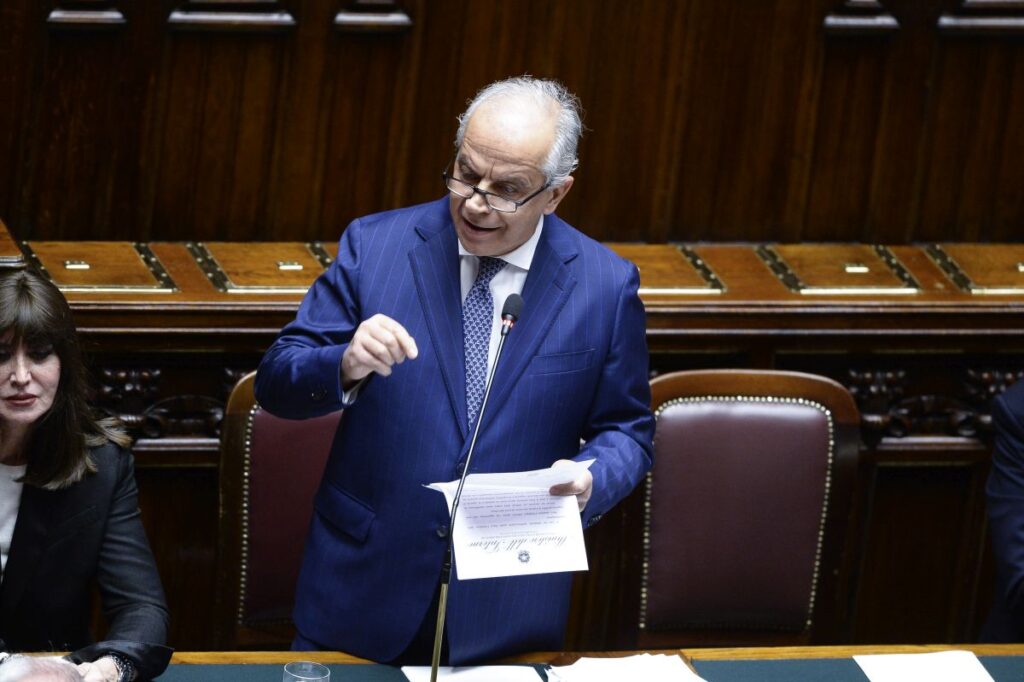
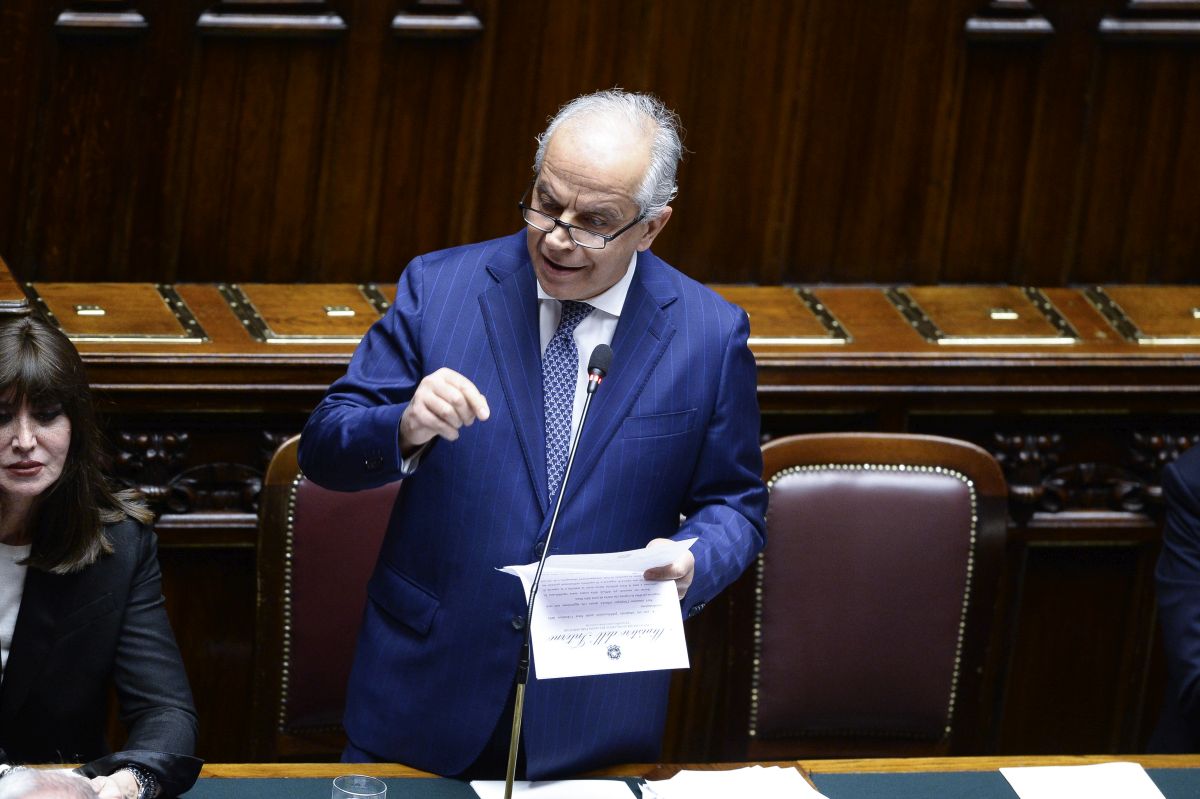
ROMA (ITALPRESS) – “Gli attacchi rilevati e gestiti dal Centro Nazionale Anticrimine Informatico per la Protezione delle Infrastrutture Critiche, dall’inizio dell’anno al 31 ottobre sono stati 7.261, con un calo del 9% rispetto all’analogo periodo dell’anno precedente, in cui erano stati 7.981, mentre le persone indagate nel corrente anno sono state 129 a fronte delle 118 del 2025”. Lo afferma il ministro dell’Interno, Matteo Piantedosi, nel corso dell’informativa alla Camera.
“C’è piena consapevolezza, anche a livello europeo che è necessaria una risposta comune”. “Queste minacce attraversano i confini nazionali e nessun Paese può pensare di affrontarle isolatamente. Esistono già strumenti di cooperazione che vanno ulteriormente rafforzati, soprattutto nello scambio tempestivo delle informazioni, nella prevenzione e nelle attività investigative. Hanno già avuto luogo le prime riunioni a livello internazionale delle reti degli organismi nazionali attivi su questi temi. Proprio su questo fronte, l’azione dell’Italia si muove in piena sinergia a livello europeo e bilaterale. Parallelamente, il ministero dell’Interno opera in costante contatto con i partner dell’Unione Europea e con le autorità investigative dei Paesi terzi”, ha detto.
La minaccia cyber e il semplice invio di mail anche in modo massivo, sono diverse “modalità di azione che potrebbero essere accomunate da un unico obiettivo che è quello di destabilizzare, alterare il normale svolgimento della vita quotidiana, sovraccaricare gli apparati dello Stato e colpire la credibilità delle istituzioni”, ha affermato Piantedosi.
In particolare, sugli allarmi bomba nelle scuole, Piantedosi sottolinea: “Negli episodi che hanno riguardato le scuole, l’intervento immediato e capillare delle Forze di polizia e dei nuclei artificieri su tutto il territorio ha permesso di verificare ogni singola segnalazione, confermandone l’assoluta infondatezza. Non si è mai verificato alcun pericolo materiale, né alcun rischio concreto per l’incolumità dei nostri ragazzi. Come ho già avuto modo di sottolineare nei giorni scorsi, non vi è alcuna emergenza in atto tale da minacciare concretamente la sicurezza nazionale”. “Se da un lato vanno evitati allarmismi infondati, dall’altro sarebbe un grave errore sottovalutare il fenomeno che abbiamo di fronte. Proprio perché la posta in gioco è alta (in attesa che le attività investigative restituiscano i primi risultati) la responsabilità istituzionale ci impone, da un lato, di effettuare analisi nel modo più ampio possibile, dall’altro, di mantenere una linea di azione equilibrata e razionale nell’individuare soluzioni a breve e a medio termine. Se è evidente, come ho detto, che la finalità unica di queste azioni è volta alla destabilizzazione e a incidere sulla reputazione delle istituzioni, è ancora prematuro attribuirne la responsabilità alla regia di uno o più soggetti ostili tra loro strutturalmente coordinati”, ha spiegato.
Infine, sugli attacchi ai sistemi di refrigerazione dei supermercati: “L’unico vero attacco cibernetico strutturato, registratosi il 2 novembre, ha riguardato i sistemi di refrigerazione della distribuzione alimentare. È bene precisare che i sistemi di refrigerazione della distribuzione al dettaglio hanno la caratteristica di essere esterni al perimetro nazionale di sicurezza cibernetica, vale a dire quell’ambito normativo e operativo entro il quale sono collocate le strutture che sono oggetto di controllo e monitoraggio costante e stringente, ossia la pubblica amministrazione e le infrastrutture critiche pubbliche e private”. “Allo stato, le informazioni tecniche disponibili permettono, quindi, di individuare la causa principale in una non adeguata protezione degli accessi ai sistemi di gestione dei dispositivi colpiti dall’attacco che, in Italia, è stato limitato solo a poche decine di dispositivi che utilizzavano un particolare software di protezione prodotto e fornito da una specifica azienda straniera rilevatosi non adeguato”, ha concluso.
– foto IPA Agency –
(ITALPRESS).
